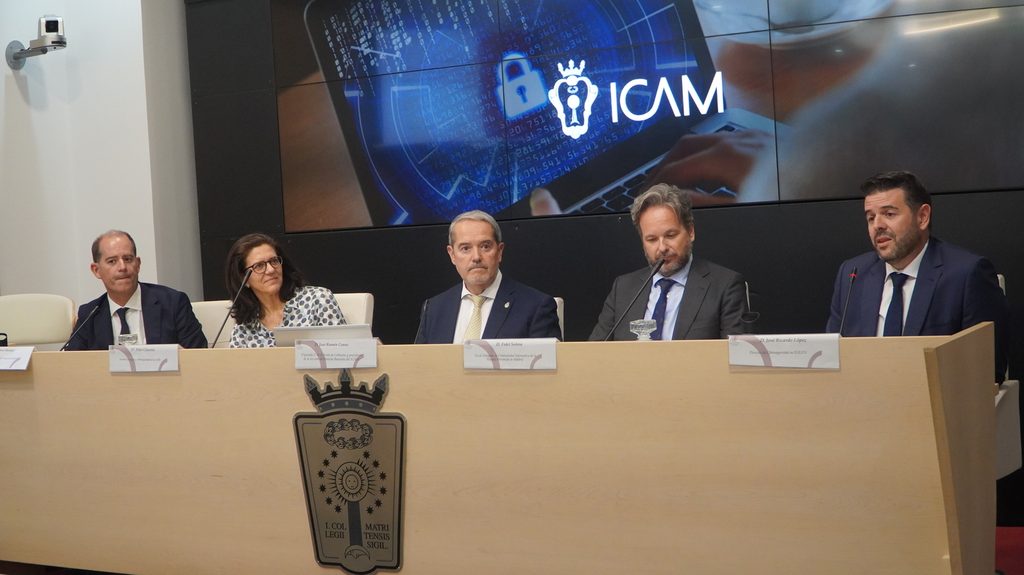
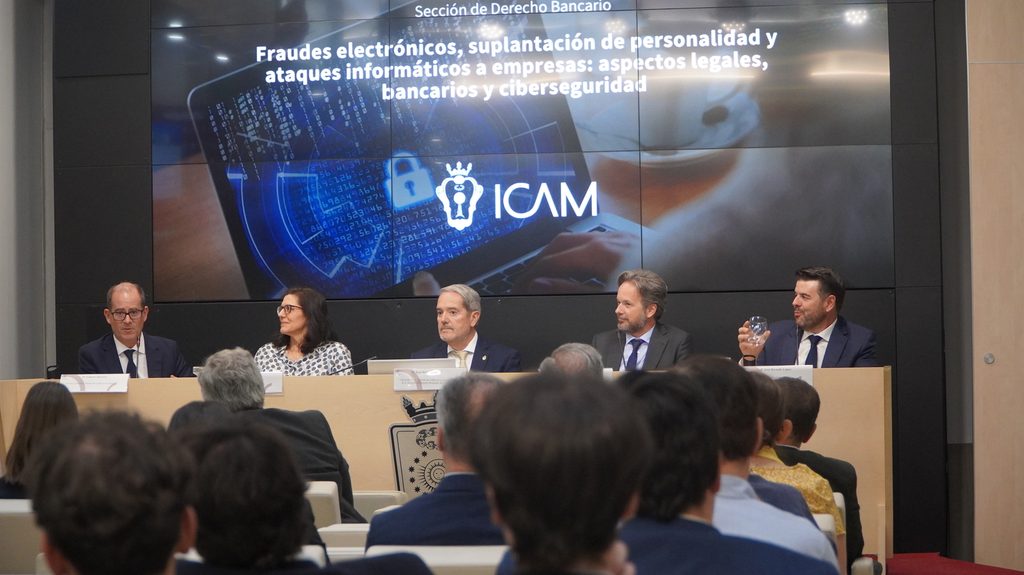
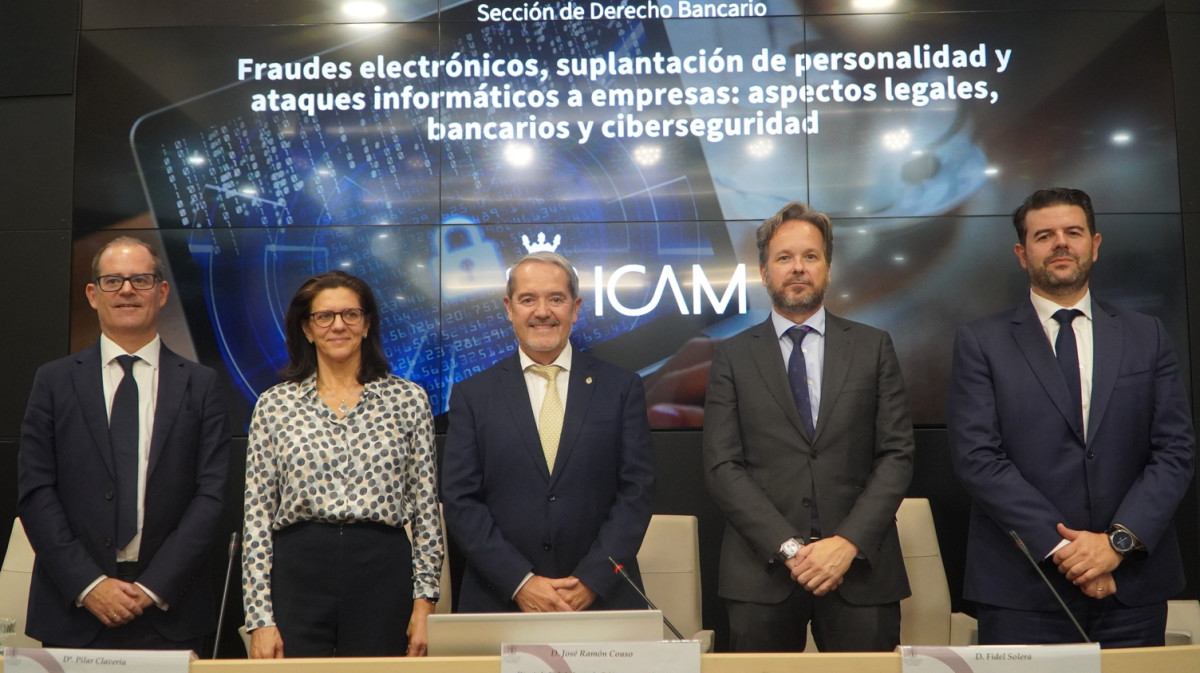
La Sección de Derecho Bancario del Ilustre Colegio de la Abogacía de Madrid celebró este jueves, 8 de octubre, una jornada dedicada a los fraudes electrónicos, la suplantación de identidad y los ataques informáticos a empresas. La sesión reunió a especialistas en ciberseguridad, Fiscalía, banca y litigación para analizar los mecanismos de estos delitos, las medidas de prevención y las dificultades que plantea la recuperación de los fondos sustraídos.
El encuentro fue inaugurado y moderado por José Ramón Couso, Diputado 2º de la Junta de Gobierno y presidente de la Sección de Derecho Bancario del ICAM, quien advirtió de las «consecuencias económicas gravísimas» de estos ataques y de las «consecuencias jurídicas por los fraudes que se producen como consecuencia de estos ataques y suplantaciones de la identidad». Couso destacó el interés de abordar esta realidad desde perspectivas complementarias, con especial atención a modalidades como el denominado fraude del CEO.
Ciberseguridad: proteger la identidad y verificar antes de pagar
José Ricardo López, director de Ciberseguridad en EULEN, centró su intervención en el papel de la confianza y del factor humano en los ataques. Explicó cómo los delincuentes aprovechan la apariencia de legitimidad de correos, llamadas y mensajes para sortear las barreras de protección de las organizaciones, y cómo la inteligencia artificial aumenta la velocidad, la escala y la credibilidad de los engaños mediante la clonación de voz y los vídeos falsos.
López defendió que la ciberseguridad debe formar parte de la gobernanza empresarial y repasó medidas como la autenticación multifactor, la limitación de permisos de proveedores y la verificación de los cambios de cuenta bancaria a través de un canal independiente. También destacó la importancia de preservar las evidencias digitales y su cadena de custodia, así como los nuevos riesgos asociados a los agentes de inteligencia artificial con capacidad para ejecutar acciones dentro de las empresas.
La investigación penal y la importancia de una denuncia documentada
Por su parte, Fidel Solera, fiscal delegado de Criminalidad Informática de la Fiscalía Provincial de Madrid, explicó la labor de las secciones especializadas de la Fiscalía y la posibilidad de presentar denuncias ante las fiscalías provinciales. Subrayó la necesidad de aportar información técnica suficiente para reconstruir los hechos, orientar la investigación y determinar el órgano competente.
El fiscal diferenció las estafas en las que una persona ordena una transferencia tras ser engañada de aquellas en las que el desplazamiento patrimonial se produce mediante una manipulación informática, una distinción relevante para la calificación penal y las responsabilidades civiles. Asimismo, advirtió de que los ataques de secuestro de datos o ransomware pueden implicar también la extracción y comercialización de información, por lo que recuperar el funcionamiento de los sistemas no agota las consecuencias del incidente.
La perspectiva bancaria y la cooperación contra el fraude
Pilar Clavería, asesora de pagos y ciberseguridad en la Asociación Española de Banca (AEB), sostuvo que no todo fraude que termina en una cuenta bancaria puede calificarse, por ese solo hecho, como fraude bancario. Su intervención puso el foco en la cadena completa del engaño: desde la captación de la víctima y la suplantación de identidad hasta la ejecución del pago.
Clavería abordó las diferencias entre las operaciones no autorizadas y las realizadas por el propio cliente bajo engaño, e insistió en analizar las circunstancias de cada caso para valorar la actuación de los distintos intervinientes. También repasó los controles de seguridad de las entidades y defendió una cooperación público-privada estable, con capacidad de reacción rápida e intercambio de información, que implique a bancos, autoridades, operadores de telecomunicaciones y plataformas digitales.
El fraude del CEO: diligencia bancaria, jurisdicción y prueba
Gabriel Morales, socio de Cuatrecasas y abogado del Estado en excedencia, analizó el fraude del CEO desde la perspectiva civil. Explicó cómo la suplantación de un alto directivo puede llevar a un empleado con capacidad de disposición de fondos a ordenar transferencias de gran importe, bajo instrucciones aparentemente confidenciales y urgentes.
Morales examinó las posibles responsabilidades de la entidad que ejecuta la transferencia y de la que recibe los fondos, atendiendo al cumplimiento de los procedimientos contractuales y a los deberes de diligencia y control. Además, abordó los problemas de jurisdicción y derecho aplicable cuando intervienen cuentas de distintos países, la prueba del derecho extranjero y las dificultades que pueden plantear las obligaciones de confidencialidad en materia de prevención del blanqueo de capitales para acreditar la diligencia bancaria.
La jornada concluyó con un coloquio sobre la cobertura de los seguros, la suplantación de identidad para solicitar créditos, las posibilidades de bloquear transferencias y los retos de atribuir responsabilidades por las actuaciones de agentes de inteligencia artificial. El intercambio reforzó la necesidad de combinar prevención, respuesta técnica y análisis jurídico para afrontar las consecuencias del fraude digital.